Estruturar la gestión de riesgos basándose en las directrices de la ISO 31000
Implemente una gestión de riesgos estructurada, coherente e integrada a la toma de decisiones, siguiendo un marco reconocido internacionalmente.
Conectando gestión y resultados en empresas de todo el mundo

✦ Desafío
Su organización Todavía no lo tiene ¿un proceso de gestión de riesgos estructurado conforme a la norma ISO 31000?
Sintomas de que la gestión de riesgos de su organización aún no está conforme con la ISO 31000:
Las prácticas de gestión de riesgos no siguen un marco reconocido y coherente.
Cada área utiliza criterios diferentes para identificar, evaluar y priorizar los riesgos.
La organización tiene dificultades para demostrar la madurez de su gestión de riesgos.
Las políticas existen, pero no se aplican de forma homogénea en la vida cotidiana.
El apetito por riesgos definido por la alta dirección no se traduce en criterios y límites operativos.
Las decisiones relevantes no cuentan con pruebas claras de que se hayan tenido en cuenta los riesgos.
✦ Solución
Fortalezca la gestión de riesgos con las directrices de la ISO 31000
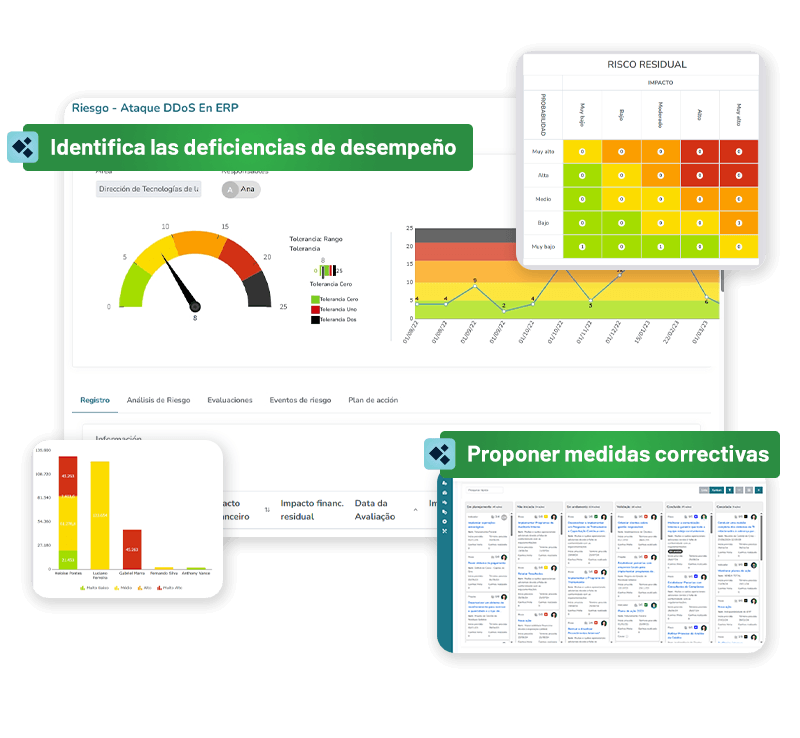
La solución de Gestión de Riesgos orienta y estructura el proceso de gestión de riesgos basándose en las directrices de la ISO 31000, apoyando a la organización en la definición del contexto, la identificación, análisis, evaluación, tratamiento, monitoreo y comunicación de los riesgos.
Centraliza metodologías, criterios, matrices, responsables, controles, planes de tratamiento y evidencias, promoviendo una aplicación consistente entre las áreas.
Estandarización orientada por directrices reconocidas
Establezca criterios, metodologías y responsabilidades comunes para que las diferentes áreas adopten una aproximación coherente.
Visibilidad sobre exposición y prioridades
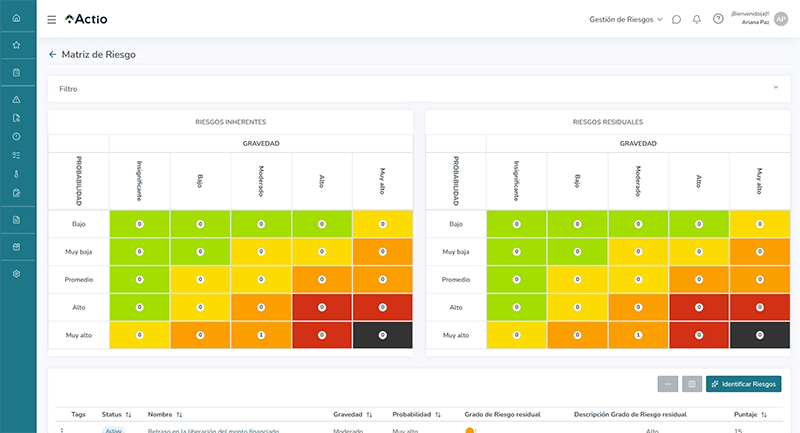
Compare la probabilidad, el impacto, los controles y los niveles de riesgo para identificar lo que requiere tratamiento o seguimiento prioritario.
Rastreabilidad para la toma de decisiones y la gobernanza
Centralice las evaluaciones, las evidencias, los controles y los planes de tratamiento, manteniendo el historial de las decisiones y de los cambios realizados.
✦ Etapas de implementación
Cómo estructurar, evaluar y monitorear los riesgos de forma consistente
Estruture la gestión de riesgos en etapas conectadas, desde la definición del contexto, los criterios y el apetito a los riesgos hasta la identificación, evaluación, tratamiento, monitoreo y comunicación de las exposiciones.
01Definir el alcance, el contexto y los criterios
01
Definir el alcance, el contexto y los criterios
- Establecer el alcance de la gestión de riesgos.
- Entender los contextos interno y externo de la organización.
- Definir categorías, criterios de probabilidad, impacto y criticidad.
- Traducir el apetito a riesgos en límites y criterios operativos.
- Formalizar papeles, responsabilidades y niveles de aprobación.
02Identificar los riesgos
02
Identificar los riesgos
- Registrar los riesgos que pueden afectar los objetivos de la organización.
- Identificar las causas, los eventos, las consecuencias y las áreas afectadas.
- Relacionar los riesgos con objetivos, procesos, proyectos y documentos.
- Involucrar a los gestores y expertos de las áreas en la identificación.
03Analizar y evaluar los riesgos
03
Analizar y evaluar los riesgos
- Evaluar la probabilidad y el impacto de los riesgos.
- Considerar los controles existentes y su eficacia.
- Comparar los niveles de riesgo inherente y residual.
- Priorizar los riesgos que requieren tratamiento o seguimiento.
04Definir y supervisar el tratamiento
04
Definir y supervisar el tratamiento
- Seleccionar las respuestas adecuadas para cada riesgo.
- Mapear los controles y crear planes de tratamiento.
- Definir responsabilidades, plazos, recursos y resultados esperados.
- Evaluar si el riesgo residual está dentro de los límites establecidos.
05Monitorizar y revisar
05
Monitorizar y revisar
- Involucrar a las partes interesadas a lo largo del proceso.
- Centralizar las políticas, metodologías, registros y evidencias.
- Consolidar información para los directivos, comités y consejo.
- Utilizar Analytics y IA para identificar tendencias, inconsistencias y riesgos emergentes.
- Mantener la trazabilidad de las decisiones y de los cambios realizados.
06Comunicar, consultar y reportar
06
Comunicar, consultar y reportar
- Monitorear los indicadores clave de riesgo y sus límites de tolerancia.
- Realizar autoevaluaciones de los riesgos y los controles.
- Revisar periódicamente las evaluaciones, los tratamientos y los cambios de contexto.
- Registrar incidentes, pérdidas y cambios en la exposición.
¿Para quién es esta solución?
Para profesionales y áreas que trabajan en la gestión de riesgos y necesitan aplicar criterios, controles y responsabilidades de forma consistente, de acuerdo con las directivas de la ISO 31000.
Responsable de la Gestión de Riesgos
Estrutura y normaliza el modelo corporativo de riesgos.
Liderazgo en Gobernanza, Riesgos y Cumplimiento
Relaciona políticas, metodologías y responsabilidades con las directrices de la ISO 31000.
Gestor de área o propietario del riesgo
Aplicar los criterios definidos en la identificación, evaluación y tratamiento de los riesgos.
Profesor de Riesgos y Control
Incluye registros, pruebas, controles y planes de tratamiento.
Auditoría interna y cumplimiento
Evalúan la consistencia y la aplicación de las prácticas adoptadas por la organización.
✦ Funcionalidades
Recursos para para identificar, evaluar, tratar y monitorear riesgos de acuerdo con la norma ISO 31000
Recursos para centralizar los riesgos, los controles, las evaluaciones y los tratamientos y conectar la gestión de riesgos con los objetivos, procesos y decisiones de la organización.

Objetivos estratégicos

Procesos
Riesgos y Controles

Matriz de riesgos
Evaluaciones

Tratamientos

Indicadores de riesgo (KRI)
Eventos de riesgo
Planes de contingencia:

Planes de acción
Feedback continuo

Autoevaluación de control
Pruebas de control

Documentos

Tableros personalizados

Power BI
Presentaciones
Reuniones
✦ Programe su demostración
Aplique las directrices de la ISO 31000
Conozca la solución de Gestión de Riesgos de Actio y descubra cómo estructurar criterios, evaluaciones, controles y planes de tratamiento en un proceso integrado y rastreable.
✦ Preguntas más frecuentes
Resuelva sus dudas sobre Gestión de Riesgos e ISO 31000
Consulte las principales dudas sobre cómo estructurar y supervisar la gestión de riesgos basándose en las directrices de la ISO 31000.
¿Qué es la norma ISO 31000?
La ISO 31000 es un marco para la gestión de riesgos que orienta a las organizaciones en la estructuración de principios, procesos y prácticas para identificar, analizar, evaluar, tratar, monitorear y comunicar riesgos.
¿Cómo ayuda la solución de Actio a la aplicación de la ISO 31000?
La solución estructura las principales etapas del proceso de gestión de riesgos y centraliza metodologías, criterios, matrices, responsables, controles, tratamientos y evidencias en un único entorno.
¿Es posible definir criterios diferentes para evaluar los riesgos?
La plataforma permite estructurar categorías y criterios de probabilidad, impacto y criticidad, creando una metodología coherente para la evaluación y priorización de los riesgos.
¿La solución permite monitorear el riesgo inherente y residual?
Sí. Es posible considerar los controles existentes y su efectividad, comparar los niveles de riesgo inherente y residual y evaluar si la exposición permanece dentro de los límites establecidos por la organización.
¿Cómo se puede incorporar el apetito por los riesgos al proceso?
La organización puede traducir su apetito por los riesgos en criterios y límites operacionales, apoyando la priorización, los niveles de aprobación y las decisiones relacionadas con el tratamiento de los riesgos.
¿Es posible crear y seguir de cerca los planes de tratamiento?
Sí. La solución permite definir respuestas a los riesgos, mapear controles y estructurar planes de tratamiento con responsables, plazos, recursos y resultados esperados.
¿La solución permite relacionar los riesgos con objetivos y procesos?
Sí. Los riesgos pueden estar relacionados con objetivos estratégicos, procesos, proyectos y otros elementos relevantes, ampliando la visión sobre sus posibles impactos en la organización.
¿Cómo ayuda la plataforma al monitoreo de los riesgos?
La solución permite monitorear indicadores clave de riesgo, límites de tolerancia, evaluaciones, controles, planes de tratamiento, incidentes y cambios en la exposición a lo largo del tiempo.