Estruture a gestão de riscos com base nas diretrizes da ISO 31000
Implemente uma gestão de riscos estruturada, consistente e integrada à tomada de decisão, seguindo um referencial reconhecido internacionalmente.
Conectando gestão e resultados em empresas ao redor do mundo

✦ Desafio
Sua organização ainda não tem um processo de gestão de riscos estruturado conforme a ISO 31000?
Sintomas de que a gestão de riscos da sua organização ainda não está em conformidade com a ISO 31000:
As práticas de gestão de riscos não seguem um referencial reconhecido e consistente.
Cada área utiliza critérios diferentes para identificar, avaliar e priorizar riscos.
A organização tem dificuldade para demonstrar a maturidade de sua gestão de riscos.
As políticas existem, mas não são aplicadas de forma homogênea no dia a dia.
O apetite a riscos definido pela alta gestão não está traduzido em critérios e limites operacionais.
As decisões relevantes não possuem evidências claras de que os riscos foram considerados.
✦ Solução
Fortaleça a gestão de riscos com as diretrizes da ISO 31000
A solução de Gestão de Riscos orienta e estrutura o processo de gestão de riscos com base nas diretrizes da ISO 31000, apoiando a organização na definição do contexto, identificação, análise, avaliação, tratamento, monitoramento e comunicação dos riscos.
Centraliza metodologias, critérios, matrizes, responsáveis, controles, planos de tratamento e evidências, promovendo uma aplicação consistente entre as áreas.
Padronização orientada por diretrizes reconhecidas
Estabeleça critérios, metodologias e responsabilidades comuns para que as diferentes áreas adotem uma abordagem consistente.
Visibilidade sobre exposição e prioridades
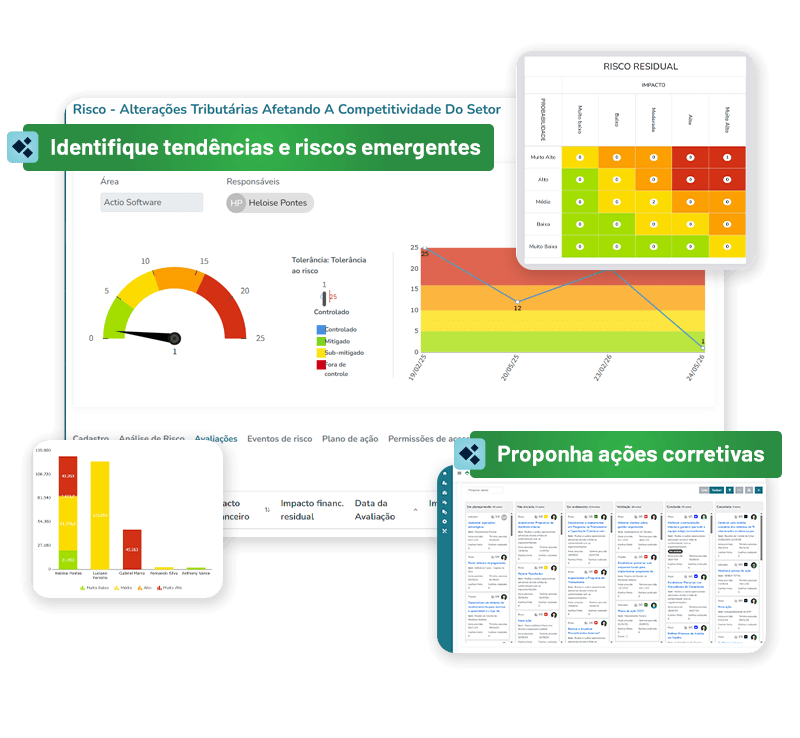
Compare probabilidade, impacto, controles e níveis de risco para identificar o que exige tratamento ou acompanhamento prioritário.
Rastreabilidade para decisões e governança
Centralize avaliações, evidências, controles e planos de tratamento, mantendo o histórico das decisões e das alterações realizadas.
✦ Etapas de implementação
Como estruturar, avaliar e monitorar os riscos de forma consistente
Estruture a gestão de riscos em etapas conectadas, desde a definição do contexto, dos critérios e do apetite a riscos até a identificação, avaliação, tratamento, monitoramento e comunicação das exposições.
01Definir escopo, contexto e critérios
01
Definir escopo, contexto e critérios
- Estabelecer o escopo da gestão de riscos.
- Compreender os contextos interno e externo da organização.
- Definir categorias, critérios de probabilidade, impacto e criticidade.
- Traduzir o apetite a riscos em limites e critérios operacionais.
- Formalizar papéis, responsabilidades e níveis de aprovação.
02Identificar os riscos
02
Identificar os riscos
- Registrar riscos que podem afetar os objetivos da organização.
- Identificar causas, eventos, consequências e áreas impactadas.
- Relacionar riscos a objetivos, processos, projetos e documentos.
- Envolver gestores e especialistas das áreas na identificação.
03Analisar e avaliar os riscos
03
Analisar e avaliar os riscos
- Avaliar a probabilidade e o impacto dos riscos.
- Considerar controles existentes e sua efetividade.
- Comparar os níveis de risco inerente e residual.
- Priorizar os riscos que exigem tratamento ou acompanhamento.
04Definir e acompanhar o tratamento
04
Definir e acompanhar o tratamento
- Selecionar as respostas adequadas para cada risco.
- Mapear controles e criar planos de tratamento.
- Definir responsáveis, prazos, recursos e resultados esperados.
- Avaliar se o risco residual está dentro dos limites estabelecidos.
05Monitorar e revisar
05
Monitorar e revisar
- Envolver as partes interessadas ao longo do processo.
- Centralizar políticas, metodologias, registros e evidências.
- Consolidar informações para gestores, comitês e conselho.
- Utilizar Analytics e IA para identificar tendências, inconsistências e riscos emergentes.
- Manter a rastreabilidade das decisões e das alterações realizadas.
06Comunicar, consultar e reportar
06
Comunicar, consultar e reportar
- Acompanhar indicadores-chave de risco e limites de tolerância.
- Realizar autoavaliações dos riscos e controles.
- Revisar periodicamente avaliações, tratamentos e mudanças de contexto.
- Registrar incidentes, perdas e alterações na exposição.
Para quem é esta solução?
Para profissionais e áreas que atuam na gestão de riscos e precisam aplicar critérios, controles e responsabilidades de forma consistente, conforme as diretrizes da ISO 31000.
Responsável pela Gestão de Riscos
Estrutura e padroniza o modelo corporativo de riscos.
Liderança de Governança, Riscos e Compliance
Conecta políticas, metodologias e responsabilidades às diretrizes da ISO 31000.
Gestor de área ou proprietário do risco
Aplica os critérios definidos na identificação, na avaliação e no tratamento dos riscos.
Profissional de Riscos e Controles
Acompanha registros, evidências, controles e planos de tratamento.
Auditoria Interna e Compliance
Avaliam a consistência e a aplicação das práticas adotadas pela organização.
✦ Funcionalidades
Recursos para para identificar, avaliar, tratar e monitorar riscos conforme a ISO 31000
Recursos para centralizar riscos, controles, avaliações e tratamentos e conectar a gestão de riscos aos objetivos, processos e decisões da organização.

Objetivos estratégicos

Processos
Riscos e Controles

Matriz de Risco
Avaliações

Tratamentos

Indicadores de risco (KRI)
Eventos de risco
Planos de contingência

Planos de ação
Feedback Contínuo

Control Self Assessment
Testes de Controle

Documentos

Dashboards personalizados

Power BI
Apresentações
Reuniões
✦ Agende sua demonstração
Coloque as diretrizes da ISO 31000 em prática
Conheça a solução de Gestão de Riscos da Actio e descubra como estruturar critérios, avaliações, controles e planos de tratamento em um processo integrado e rastreável.
✦ Perguntas frequentes
Tire suas dúvidas sobre Gestão de Riscos e ISO 31000
Confira as principais dúvidas sobre como estruturar e acompanhar a gestão de riscos com base nas diretrizes da ISO 31000.
O que é a ISO 31000?
A ISO 31000 é um referencial para a gestão de riscos que orienta organizações na estruturação de princípios, processos e práticas para identificar, analisar, avaliar, tratar, monitorar e comunicar riscos.
Como a solução da Actio apoia a aplicação da ISO 31000?
A solução estrutura as principais etapas do processo de gestão de riscos e centraliza metodologias, critérios, matrizes, responsáveis, controles, tratamentos e evidências em um único ambiente.
É possível definir critérios diferentes para avaliação dos riscos?
A plataforma permite estruturar categorias e critérios de probabilidade, impacto e criticidade, criando uma metodologia consistente para avaliação e priorização dos riscos.
A solução permite acompanhar risco inerente e residual?
Sim. É possível considerar os controles existentes e sua efetividade, comparar os níveis de risco inerente e residual e avaliar se a exposição permanece dentro dos limites estabelecidos pela organização.
Como o apetite a riscos pode ser incorporado ao processo?
A organização pode traduzir seu apetite a riscos em critérios e limites operacionais, apoiando a priorização, os níveis de aprovação e as decisões relacionadas ao tratamento dos riscos.
É possível criar e acompanhar planos de tratamento?
Sim. A solução permite definir respostas aos riscos, mapear controles e estruturar planos de tratamento com responsáveis, prazos, recursos e resultados esperados.
A solução permite relacionar riscos a objetivos e processos?
Sim. Os riscos podem ser relacionados a objetivos estratégicos, processos, projetos e outros elementos relevantes, ampliando a visão sobre seus possíveis impactos na organização.
Como a plataforma ajuda no monitoramento dos riscos?
A solução permite acompanhar indicadores-chave de risco, limites de tolerância, avaliações, controles, planos de tratamento, incidentes e alterações na exposição ao longo do tempo.