
Estruturar la gestión de riesgos basándose en las directrices COSO ERM
Estruturar la gestión de riesgos basada en el COSO ERM, conectando apetito, objetivos, riesgos, controles y respuestas para calificar las decisiones y proteger la generación de valor.
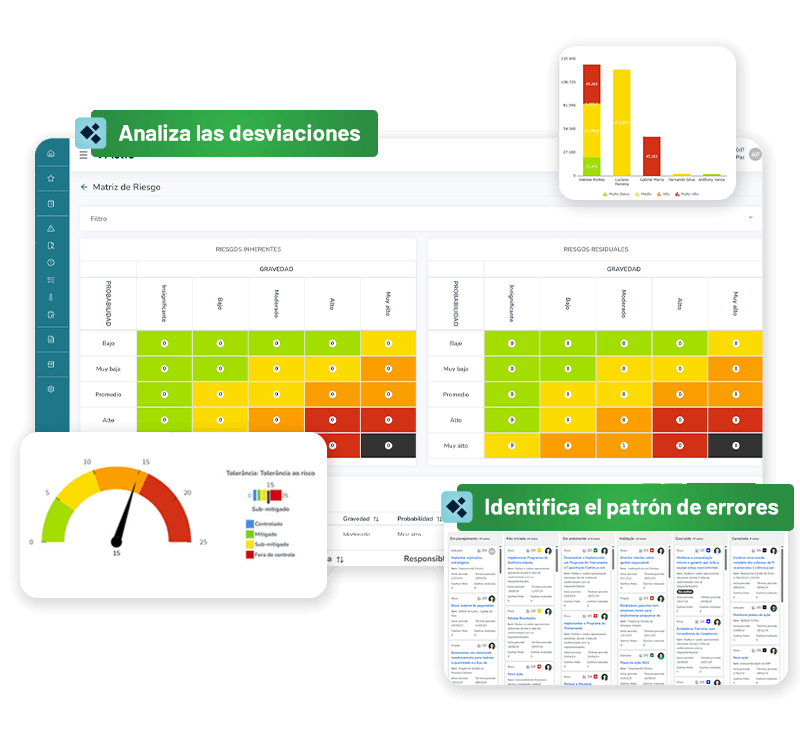
Conectando gestión y resultados en empresas de todo el mundo

✦ Desafío
Su organización Todavía no lo tiene ¿un proceso de gestión de riesgos estructurado conforme a la norma ISO 31000?
Sintomas de que la gestión de riesgos de su organización aún no está conforme con la ISO 31000:
El COSO ERM está presente en las políticas, pero no se traduce en prácticas consistentes.
Los riesgos se evalúan sin una conexión clara con los objetivos estratégicos.
El apetito por los riesgos no orienta la priorización ni la toma de decisiones.
Cada área utiliza criterios diferentes para evaluar y responder a los riesgos.
Los controles y los planes de tratamiento no están relacionados con la exposición residual.
Las revisiones dependen de cobros manuales realizados por el área de Riesgos.
La dirección recibe información fragmentada o desactualizada sobre los riesgos.
La organización no puede demostrar cómo los riesgos influyeron en sus decisiones.
✦ Solución
Fortalezca la gestión de riesgos con las directrices COSO ERM
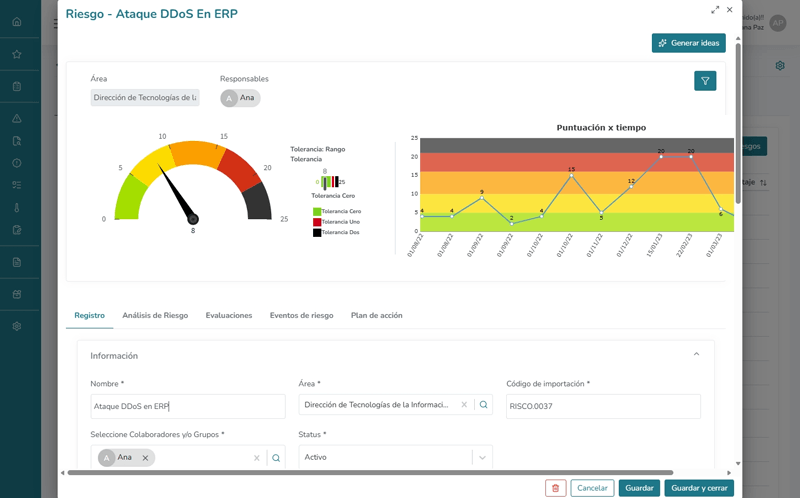
La solución de Gestión de Riesgos implementa las directrices del COSO ERM al vincular los riesgos con la estrategia, los objetivos y el rendimiento de la organización, estructurando la definición del apetito, la identificación y evaluación de los riesgos, su priorización, las respuestas, los controles y los planes de tratamiento.
Con revisiones periódicas, evidencias, indicadores, informes y un historial de decisiones, se permite demostrar cómo se consideran los riesgos en la ejecución de la estrategia y en la protección y generación de valor.
Centraliza metodologías, criterios, matrices, responsables, controles, planes de tratamiento y evidencias, promoviendo una aplicación consistente entre las áreas.
Integración con la estrategia
Relacione riesgos, apetito, objetivos, indicadores e iniciativas para incorporar el análisis de riesgos a las decisiones estratégicas.
Criterios normalizados
Estruture las categorías, los criterios de evaluación, las responsabilidades y las respuestas para mantener una aproximación coherente en toda la organización.
Rastreabilidad y reporte
Centralice las evaluaciones, revisiones, evidencias y registros para seguir la evolución de los riesgos y apoyar la rendición de cuentas a la dirección.
✦ Etapas de implementación
Cómo poner en práctica el COSO ERM de la gobernanza en el reporte
Estruture la gestión de riesgos en etapas conectadas, desde la definición del contexto, los criterios y el apetito a los riesgos hasta la identificación, evaluación, tratamiento, monitoreo y comunicación de las exposiciones.
01Gobernanza y cultura
01
Gobernanza y cultura
- Establecer la jerarquía y el modelo corporativo de riesgos.
- Definir las políticas, roles, responsabilidades y propietarios de los riesgos.
- Establecer patrones de categorías, taxonomías y criterios de evaluación.
- Distribuir las responsabilidades entre el área de Riesgos y los gestores.
02Estrategia y definición de objetivos
02
Estrategia y definición de objetivos
- Relacionar los riesgos con los objetivos y las iniciativas estratégicas.
- Definir el apetito, la tolerancia y los límites de exposición.
- Configurar matrices de probabilidad e impacto.
- Evaluar los riesgos asociados a las decisiones y prioridades estratégicas.
03Rendimiento
03
Rendimiento
- Identificar los riesgos, las causas y las consecuencias.
- Evaluar los riesgos inherentes y priorizarlos según el apetito.
- Definir respuestas, controles y planes de tratamiento.
- Calcular y monitorear la exposición residual.
- Ver las relaciones a través del diagrama Bow-Tie.
04Revisiones y mejoras
04
Revisiones y mejoras
- Programar revisiones periódicas de los riesgos y controles.
- Monitorar los cambios en la criticidad y exposición.
- Reevaluar los riesgos ante cambios internos o externos.
- Mantener el historial, las pruebas y las versiones de las evaluaciones.
- Suministrar información sobre la ejecución y la eficacia de los tratamientos.
05Información, comunicación y reporte
05
Información, comunicación y reporte
- Consolidar los riesgos, controles y tratamientos en paneles de control.
- Emitir notificaciones sobre revisiones, plazos y cambios relevantes.
- Generar informes para la alta dirección y los comités.
- Integrar datos de otros sistemas y fuentes corporativas.
- Apoyar reuniones y decisiones con información actualizada.
¿Para quién es esta solución?
La solución conecta los diferentes roles involucrados en la gobernanza, la estrategia, la gestión y la supervisión de los riesgos, distribuyendo responsabilidades y ampliando la consistencia del proceso en toda la organización.
Responsable de la Gestión de Riesgos
Estrutura y mantiene el modelo corporativo alineado con el COSO ERM.
Liderazgo en Gobernanza, Riesgos y Cumplimiento
Conecta directrices, políticas, responsabilidades y prácticas.
Gestor de Estrategia
Relaciona los riesgos con los objetivos, indicadores e iniciativas estratégicas.
Gestor o propietario del riesgo
Evalúa, trata y monitoriza los riesgos bajo su responsabilidad.
Alta dirección y comités
Utilizan información de riesgos para supervisar la estrategia y tomar decisiones.
Auditoría Interna
Evalúa la consistencia y la efectividad del proceso de gestión de riesgos.
✦ Funcionalidades
Recursos para para integrar riesgos, estrategia, rendimiento y controles
Recursos para centralizar los riesgos, los controles, las evaluaciones y los tratamientos y conectar la gestión de riesgos con los objetivos, procesos y decisiones de la organización.

Objetivos estratégicos

Procesos
Riesgos y Controles

Matriz de riesgos

Pruebas de control

Autoevaluación de control
Revisiones de control

Planes de acción
Feedback continuo

Tableros personalizados
Presentaciones
Reuniones
✦ Programe su demostración
Ponga en práctica las directrices COSO ERM
Conozca la solución de Gestión de Riesgos de conformidad con COSO ERM de Actio y descubra cómo estructurar un proceso integrado con la estrategia, el rendimiento y la toma de decisiones.
✦ Preguntas más frecuentes
Resuelva sus dudas sobre Gestión de Riesgos y COSO ERM
Consulte las principales dudas sobre cómo estructurar y supervisar la gestión de riesgos basándose en las directrices de la ISO 31000.
¿Qué es el COSO ERM?
El COSO ERM es un marco de gestión de riesgos corporativos que integra los riesgos en la definición de la estrategia y el desempeño de la organización. Su estructura orienta aspectos como la gobernanza, la definición de objetivos, la evaluación y respuesta a los riesgos, la revisión y el reporte.
¿Cómo ayuda la solución de Actio a aplicar el COSO ERM?
La solución permite estructurar en un mismo entorno los elementos necesarios para poner en práctica las directrices del COSO ERM, conectando objetivos, apetito a riesgos, evaluaciones, controles, tratamientos, revisiones, evidencias y informes.
¿Es posible relacionar los riesgos con los objetivos estratégicos?
Sí. La plataforma permite asociar riesgos a objetivos, indicadores e iniciativas estratégicas, facilitando el análisis de cómo diferentes exposiciones pueden afectar a la ejecución de la estrategia y a los resultados esperados.
¿Cómo se integra el apetito por el riesgo en la gestión?
La organización puede establecer criterios, tolerancias y límites de exposición y utilizarlos como referencia para evaluar, priorizar y responder a los riesgos. Esto ayuda a acercar las decisiones de riesgo a las prioridades y los objetivos del negocio.
¿La solución permite monitorear los riesgos inherentes y residuales?
Sí. Es posible registrar las valoraciones, relacionar los controles y tratamientos con los riesgos y seguir la evolución de la exposición, apoyando el análisis de la diferencia entre el riesgo antes y después de las medidas adoptadas.
¿Cómo ayuda la plataforma a realizar revisiones y reportes?
Las evaluaciones, los controles, los tratamientos, las evidencias y los registros pueden ser centralizados y supervisados a través de paneles de control y informes, ofreciendo información actualizada a los gerentes, comités, auditoría y la alta dirección.
¿La utilización de la plataforma garantiza la conformidad con el COSO ERM?
Sí. Los riesgos pueden estar relacionados con objetivos estratégicos, procesos, proyectos y otros elementos relevantes, ampliando la visión sobre sus posibles impactos en la organización.
¿Cómo ayuda la plataforma al monitoreo de los riesgos?
La plataforma apoya la estructuración y la ejecución de procesos alineados con las directrices del COSO ERM. La adhesión efectiva al marco también depende de la gobernanza, las políticas, los procesos, las responsabilidades y las prácticas adoptadas por cada organización.